എഐ കാലത്ത് സൈബർ സുരക്ഷാ വെല്ലുവിളികൾ വർധിക്കുന്നു; പ്രതിരോധക്കോട്ട കെട്ടി എംഐടിഎ
നിർമിതബുദ്ധി (എഐ) സാങ്കേതികവിദ്യയുടെ ഉപയോഗം വ്യാപകമാകുന്നതിനൊപ്പം സൈബർ ആക്രമണങ്ങളുടെ ഭീഷണിയും വർധിക്കുന്നതായി മാൾട്ട ഇൻഫർമേഷൻ ടെക്നോളജി ഏജൻസി (MITA) മുന്നറിയിപ്പ് നൽകി. സർക്കാർ ജീവനക്കാർ രഹസ്യസ്വഭാവമുള്ള വിവരങ്ങൾ കൈകാര്യം ചെയ്യുമ്പോൾ എഐ ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്നതിൽ പ്രത്യേക ജാഗ്രത പുലർത്തണമെന്നും ഏജൻസി വ്യക്തമാക്കി.
വൈദ്യശാസ്ത്രം മുതൽ യുദ്ധരംഗം വരെയും ദൈനംദിന ജീവിതത്തിലും എഐ സാങ്കേതികവിദ്യയുടെ സ്വാധീനം വ്യാപിച്ചുകൊണ്ടിരിക്കുകയാണ്. ജോലികൾക്കായി ചെലവഴിക്കുന്ന സമയം പകുതിയായി കുറയ്ക്കാൻ പോലും എഐ പ്ലാറ്റ്ഫോമുകൾക്ക് കഴിയുന്ന സാഹചര്യത്തിൽ, ഈ സാങ്കേതികവിദ്യയുടെ ഉപയോഗം നിരവധി നേട്ടങ്ങൾ നൽകുന്നുണ്ട്. എന്നാൽ നിരന്തരം മാറിക്കൊണ്ടിരിക്കുന്ന സാങ്കേതികവിദ്യയുടെ ഉപയോഗം പലരും തിരിച്ചറിയാത്ത സുരക്ഷാ അപകടങ്ങൾക്കും വഴിയൊരുക്കാം.
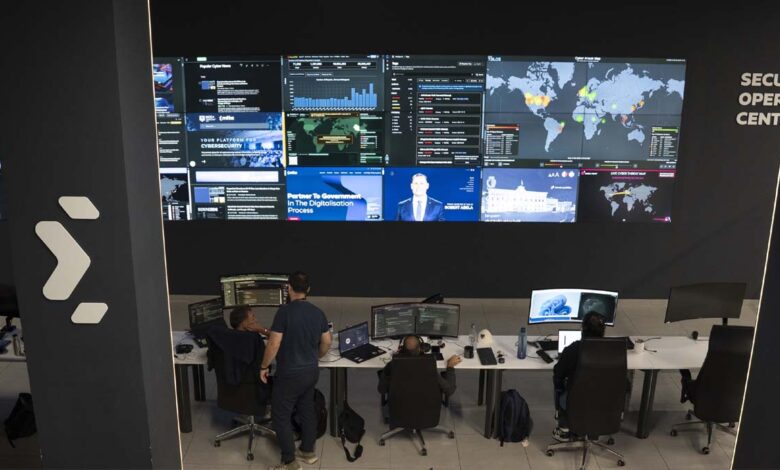
സർക്കാർ ഐടി അടിസ്ഥാനസൗകര്യങ്ങളുടെ സുരക്ഷ ഉറപ്പാക്കാൻ ചുമതലപ്പെടുത്തിയ സ്ഥാപനമാണ് എംഐടിഎ. സാന്ത വെനേരയിലെ ആസ്ഥാനത്തുനിന്ന് പ്രവർത്തിക്കുന്ന ഏജൻസി, സ്വകാര്യതയ്ക്കും സാമ്പത്തിക ക്ഷേമത്തിനും നിർണായക അടിസ്ഥാനസൗകര്യങ്ങൾക്കും ഭീഷണിയാകാവുന്ന സൈബർ ആക്രമണങ്ങൾ തടയുന്നതിനുള്ള നടപടികൾ സ്വീകരിക്കുന്നു.
സൈബർ സുരക്ഷ തുടർച്ചയായ പ്രക്രിയ
സൈബർ സുരക്ഷ ഒരിക്കൽ പരിഹരിച്ചാൽ പിന്നീട് ആശങ്കപ്പെടേണ്ടതില്ലാത്ത പ്രശ്നമായി മാൾട്ടയ്ക്ക് കാണാനാകില്ലെന്ന് സുരക്ഷാ കാരണങ്ങളാൽ പേര് വെളിപ്പെടുത്താത്ത എംഐടിഎ പ്രതിനിധി പറഞ്ഞു. ഒരു രാജ്യത്തിനോ സ്ഥാപനത്തിനോ സൈബർ ആക്രമണസാധ്യത പൂർണമായി ഇല്ലാതാക്കാൻ കഴിയില്ലെന്നും അദ്ദേഹം വ്യക്തമാക്കി.
“സൈബർ സുരക്ഷയെന്നത് പൂർണമായി സംരക്ഷിക്കപ്പെട്ടതോ ആക്രമണങ്ങളിൽനിന്ന് പ്രതിരോധശേഷിയുള്ളതോ ആയ അവസ്ഥയല്ല. അപകടസാധ്യത കുറയ്ക്കുക, ദുരുപയോഗ പ്രവർത്തനങ്ങൾ എത്രയും നേരത്തെ കണ്ടെത്തുക, ഫലപ്രദമായി പ്രതികരിക്കുക, സേവനങ്ങൾ വേഗത്തിൽ പുനഃസ്ഥാപിക്കുക എന്നിവയാണ് ലക്ഷ്യം,” അദ്ദേഹം പറഞ്ഞു.
സൈബർ സുരക്ഷാ നിരീക്ഷണം, സംഭവങ്ങളോടുള്ള പ്രതികരണം, പ്രതിസന്ധികളെ അതിജീവിക്കാനുള്ള ശേഷി എന്നിവയ്ക്കായി സർക്കാർ സംവിധാനങ്ങൾ സ്ഥാപിച്ചിട്ടുണ്ട്. സൈബർ ഭീഷണികളും സാങ്കേതികവിദ്യയും നിയന്ത്രണ ആവശ്യകതകളും മാറുന്നതിനനുസരിച്ച് ഇവ വികസിപ്പിച്ചുകൊണ്ടിരിക്കുകയാണ്. സൈബർ സംഭവങ്ങളോടുള്ള പ്രതികരണം, മുന്നൊരുക്കം, വിവരങ്ങൾ പങ്കുവയ്ക്കൽ, വിവിധ സംവിധാനങ്ങൾ തമ്മിലുള്ള ഏകോപനം എന്നിവ ശക്തിപ്പെടുത്തുന്നതിനുള്ള നടപടികളും മാൾട്ട സ്വീകരിക്കുന്നുണ്ട്.
“സുരക്ഷയ്ക്കുള്ള മുന്നൊരുക്കങ്ങളെ ഒരിക്കൽ പൂർത്തിയാക്കിയാൽ മതിയാകുന്ന നേട്ടമായി കാണാതെ തുടർച്ചയായ പ്രവർത്തനമായി പരിഗണിക്കണം,” എംഐടിഎ പ്രതിനിധി പറഞ്ഞു.
വലിയ പൊതുമേഖലാ ഡിജിറ്റൽ സംവിധാനങ്ങളിൽ പ്രതീക്ഷിക്കാവുന്നതുപോലെ, സർക്കാർ സംവിധാനങ്ങൾക്കെതിരെ നിരന്തരം സംശയാസ്പദവും ദുരുദ്ദേശ്യപരവുമായ സൈബർ പ്രവർത്തനങ്ങൾ നടക്കുന്നുണ്ട്. എന്നാൽ എല്ലാ നുഴഞ്ഞുകയറ്റ ശ്രമങ്ങളെയും വലിയ സുരക്ഷാ സംഭവങ്ങളായി കാണരുതെന്നും അദ്ദേഹം മുന്നറിയിപ്പ് നൽകി.
ഓട്ടോമേറ്റഡ് സ്കാനിങ്, തടയപ്പെട്ട ആക്രമണങ്ങൾ, ഫിഷിങ് ശ്രമങ്ങൾ, സാധാരണ മാൽവെയർ ആക്രമണങ്ങൾ, ഗുരുതരമായ സൈബർ സുരക്ഷാ സംഭവങ്ങൾ എന്നിവ വ്യത്യസ്ത അപകടസാധ്യതകളുള്ളവയാണ്.
സുരക്ഷാ നിരീക്ഷണ സംവിധാനങ്ങളെയോ സുരക്ഷാ നിലയെയോ കുറിച്ചുള്ള വിവരങ്ങൾ പുറത്താകാൻ സാധ്യതയുള്ളതിനാൽ പ്രവർത്തനപരമായ കണക്കുകളും സംഭവങ്ങളുടെ വിശദാംശങ്ങളും ഏജൻസി പരസ്യപ്പെടുത്തുന്നില്ല. പകരം, സംശയാസ്പദമായ പ്രവർത്തനങ്ങൾ കണ്ടെത്തി അവയുടെ അപകടസാധ്യതയും ആഘാതവും വിലയിരുത്തി ആവശ്യമായ നടപടികൾ സ്വീകരിക്കുന്നതിനാണ് മുൻഗണന.
വർധിച്ചുവരുന്ന സൈബർ ഭീഷണികൾ
എഐ സൈബർ സുരക്ഷാരംഗത്തെ മാറ്റിമറിക്കുന്നുണ്ടെങ്കിലും സർക്കാർ സംവിധാനങ്ങൾ നേരിടുന്ന ഭീഷണികൾ ഈ സാങ്കേതികവിദ്യയിൽ മാത്രം ഒതുങ്ങുന്നില്ല.
റാൻസംവെയർ ആക്രമണങ്ങൾ, ഫിഷിങ്, സോഷ്യൽ എൻജിനീയറിങ്, അറിയപ്പെടുന്ന സോഫ്റ്റ്വെയർ സുരക്ഷാ പിഴവുകൾ മുതലെടുക്കൽ, പ്രവേശന വിവരങ്ങൾ മോഷ്ടിക്കൽ എന്നിവയാണ് പ്രധാന ആശങ്കകളെന്ന് MITA ചൂണ്ടിക്കാട്ടി.
സാങ്കേതികവിദ്യാ വിതരണക്കാരെയും അവരെ ആശ്രയിച്ചുള്ള സംവിധാനങ്ങളെയും ലക്ഷ്യമിടുന്ന ആക്രമണങ്ങൾ, സ്ഥാപനത്തിനകത്തുനിന്നുള്ള ഭീഷണികൾ, ഹാക്ക്ടിവിസം, രാജ്യങ്ങളുമായി ബന്ധമുള്ള കൂടുതൽ സങ്കീർണമായ സൈബർ പ്രവർത്തനങ്ങൾ എന്നിവയും ഭീഷണികളുടെ ഭാഗമാണ്.
സുരക്ഷാ പിഴവുകൾ കണ്ടെത്തുകയും അവ മുതലെടുക്കുകയും ചെയ്യുന്ന വേഗം വർധിക്കുന്നതാണ് പ്രധാന വെല്ലുവിളികളിലൊന്നെന്ന് MITA പ്രതിനിധി പറഞ്ഞു.
സുരക്ഷാ പിഴവുകൾ കണ്ടെത്താനുള്ള ആക്രമണകാരികളുടെ കഴിവ് വർധിക്കുന്ന സാഹചര്യത്തിൽ, തങ്ങളുടെ സംവിധാനങ്ങളും ഉപകരണങ്ങളും ഏതൊക്കെയാണെന്ന് സ്ഥാപനങ്ങൾ കൃത്യമായി തിരിച്ചറിയണം. സോഫ്റ്റ്വെയറുകൾ സമയബന്ധിതമായി പുതുക്കുകയും രഹസ്യവിവരങ്ങളിലേക്കുള്ള പ്രവേശനം കർശനമായി നിയന്ത്രിക്കുകയും വേണം.
കൃത്യമായ ആസ്തി പരിപാലനം, സുരക്ഷാ പിഴവുകളുടെ വിലയിരുത്തൽ, സോഫ്റ്റ്വെയർ അപ്ഡേറ്റുകൾ, സുരക്ഷിതമായ സിസ്റ്റം ക്രമീകരണങ്ങൾ, ഉപയോക്തൃ തിരിച്ചറിയൽ നിയന്ത്രണങ്ങൾ, തുടർച്ചയായ നിരീക്ഷണം, വിതരണ ശൃംഖലയുടെ സുരക്ഷ എന്നിവയ്ക്ക് അതിനാൽ വലിയ പ്രാധാന്യമുണ്ടെന്നും അദ്ദേഹം പറഞ്ഞു.
സൈബർ ആക്രമണങ്ങളോട് പ്രതികരിക്കാനും അവയ്ക്കുശേഷം സംവിധാനങ്ങൾ പുനഃസ്ഥാപിക്കാനും കഴിയുന്നതും സുരക്ഷാ മുന്നൊരുക്കങ്ങളുടെ പ്രധാന ഭാഗമാണ്.
“ആക്രമണം കണ്ടെത്തി നിയന്ത്രിക്കുന്നതിൽ മാത്രം സുരക്ഷാ ടീമുകളുടെ ചുമതല അവസാനിക്കുന്നില്ല. ബാധിക്കപ്പെട്ട സേവനങ്ങൾ പുനഃസ്ഥാപിക്കുകയും ഭാവിയിലെ സംഭവങ്ങളെ അതിജീവിക്കാൻ സംവിധാനങ്ങൾക്ക് കഴിയുമെന്ന് ഉറപ്പാക്കുകയും വേണം,” അദ്ദേഹം കൂട്ടിച്ചേർത്തു.
സൈബർ ആക്രമണങ്ങളുടെ സ്വഭാവം മാറ്റുന്ന എഐ
സൈബർ ആക്രമണങ്ങളുടെ വേഗം, വ്യാപ്തി, നടത്താനുള്ള എളുപ്പം എന്നിവയിൽ എഐ മാറ്റങ്ങൾ വരുത്തുന്നുണ്ടെന്ന് എംഐടിഎ പ്രതിനിധി പറഞ്ഞു.
ആക്രമണകാരികൾക്ക് വിവരങ്ങൾ ശേഖരിക്കാനും വിശകലനം ചെയ്യാനും വിശ്വസനീയമെന്ന് തോന്നിക്കുന്ന വ്യാജ സന്ദേശങ്ങൾ തയ്യാറാക്കാനും സംവിധാനങ്ങളിലെ സുരക്ഷാ പിഴവുകൾ കണ്ടെത്താനും എഐ സഹായിക്കാം.
അതേസമയം, സൈബർ ആക്രമണങ്ങൾ തടയുന്നവർക്കും എഐ പ്രയോജനപ്പെടുത്താനാകും. വലിയ അളവിലുള്ള സുരക്ഷാ വിവരങ്ങൾ വേഗത്തിൽ വിശകലനം ചെയ്യാനും അന്വേഷണങ്ങൾക്ക് സഹായം നൽകാനും ഭീഷണികളോട് പെട്ടെന്ന് പ്രതികരിക്കാനും ഈ സാങ്കേതികവിദ്യ ഉപയോഗിക്കാം.
എഐയുടെ ഓരോ പുതിയ കഴിവും മുൻകൂട്ടി പ്രവചിക്കാൻ ശ്രമിക്കുന്നതിനു പകരം, സാങ്കേതികവിദ്യ വികസിക്കുന്നതിനനുസരിച്ച് നിലവിലുള്ള സുരക്ഷാ നടപടികൾ ഫലപ്രദമായി തുടരുന്നുവെന്ന് ഉറപ്പാക്കുകയാണ് വേണ്ടതെന്ന് എംഐടിഎ വ്യക്തമാക്കി.
“ശക്തമായ അടിസ്ഥാന സുരക്ഷാ നടപടികൾ നിലനിർത്തുക, നിലവിലുള്ള നിയന്ത്രണങ്ങൾ തുടർച്ചയായി വിലയിരുത്തുക, സുരക്ഷാ മുന്നൊരുക്കങ്ങൾ പതിവായി പരീക്ഷിക്കുക എന്നിവയാണ് ശരിയായ സമീപനം,” പ്രതിനിധി പറഞ്ഞു.
എഐ ഉപയോഗിച്ചുള്ള ഭീഷണികൾ ഭാവിയിൽ മാത്രം പ്രതീക്ഷിക്കേണ്ട ഒന്നല്ലെന്നും അവ ഇപ്പോൾത്തന്നെ ആശങ്കയുണ്ടാക്കുന്നുണ്ടെന്നും അദ്ദേഹം ചൂണ്ടിക്കാട്ടി. നിലവിലുള്ള ആക്രമണരീതികൾ കൂടുതൽ വേഗത്തിലും കുറഞ്ഞ ചെലവിലും വലിയ തോതിലും നടപ്പാക്കാൻ എഐ സഹായിക്കുന്നതാണ് സുരക്ഷാ രംഗത്തെ വെല്ലുവിളി.
എന്നാൽ, സോഫ്റ്റ്വെയർ അപ്ഡേറ്റുകൾ നടത്താതിരിക്കുക, പ്രവേശന വിവരങ്ങൾ മോഷ്ടിക്കപ്പെടുക, തെറ്റായ സിസ്റ്റം ക്രമീകരണങ്ങൾ, സോഷ്യൽ എൻജിനീയറിങ് തുടങ്ങിയ പരിചിതമായ സുരക്ഷാ പിഴവുകളാണ് പലപ്പോഴും വിജയകരമായ സൈബർ ആക്രമണങ്ങൾക്ക് വഴിയൊരുക്കുന്നത്.
“എഐ പരമ്പരാഗത സൈബർ സുരക്ഷാ നടപടികളെ കാലഹരണപ്പെട്ടതാക്കുന്നില്ല. മറിച്ച്, അടിസ്ഥാന സുരക്ഷാ കാര്യങ്ങൾ ശരിയായി നടപ്പാക്കേണ്ടതിന്റെ പ്രാധാന്യം വർധിപ്പിക്കുകയാണ്,” എംഐടിഎ പ്രതിനിധി പറഞ്ഞു.
കൃത്യമായ ആസ്തി പരിപാലനം, സമയബന്ധിതമായ സുരക്ഷാ അപ്ഡേറ്റുകൾ, ശക്തമായ ഉപയോക്തൃ തിരിച്ചറിയൽ നിയന്ത്രണങ്ങൾ, ഫലപ്രദമായ നിരീക്ഷണം, പരീക്ഷിച്ചുറപ്പിച്ച പ്രതികരണ-പുനഃസ്ഥാപന നടപടികൾ എന്നിവയുള്ള സ്ഥാപനങ്ങൾക്ക് എഐ സഹായത്തോടെയുള്ള ആക്രമണങ്ങളെ കൂടുതൽ ഫലപ്രദമായി നേരിടാനാകുമെന്നും അദ്ദേഹം കൂട്ടിച്ചേർത്തു.
എഐ അധിഷ്ഠിത ആക്രമണങ്ങളെ നേരിടാൻ എംഐടിഎ സജ്ജമാണോ?
ഒരു ആക്രമണത്തിൽ എഐ ഉപയോഗിച്ചിട്ടുണ്ടോ എന്ന് തിരിച്ചറിയുക മാത്രമല്ല സർക്കാർ ഏജൻസിയുടെ ചുമതല. ഗുരുതരമായ നാശനഷ്ടങ്ങൾ ഉണ്ടാകുന്നതിന് മുമ്പ് ദുരുദ്ദേശ്യപരമായ പ്രവർത്തനങ്ങൾ തിരിച്ചറിഞ്ഞ് പ്രതികരിക്കുകയാണ് പ്രധാനമെന്ന് എംഐടിഎ വ്യക്തമാക്കി.
മനുഷ്യർ നേരിട്ട് നടത്തുന്ന പ്രവർത്തനങ്ങൾ, പരമ്പരാഗത ഓട്ടോമേഷൻ സംവിധാനങ്ങൾ, എഐ എന്നിവ ഉപയോഗിച്ചുള്ള പ്രവർത്തനങ്ങൾ തമ്മിൽ എല്ലായ്പ്പോഴും വ്യക്തമായ വ്യത്യാസം കണ്ടെത്താനാകുമെന്ന് കരുതുന്നതിനുപകരം, ആക്രമണകാരികളുടെ പെരുമാറ്റരീതികൾ, സാങ്കേതിക വിദ്യകൾ, അവ സൃഷ്ടിക്കുന്ന അപകടസാധ്യതകൾ എന്നിവയ്ക്കാണ് എംഐടിഎ മുൻഗണന നൽകുന്നത്.
“എഐ സൃഷ്ടിക്കുന്ന എല്ലാ ദുരുദ്ദേശ്യപരമായ പ്രവർത്തനങ്ങളും കൃത്യമായി തിരിച്ചറിയാൻ കഴിയുന്ന ഒരൊറ്റ സംവിധാനമില്ല,” പ്രതിനിധി പറഞ്ഞു.
അതിനാൽ, അസാധാരണവും സംശയാസ്പദവുമായ പ്രവർത്തനങ്ങൾ നിരീക്ഷിക്കുക, സുരക്ഷാ പിഴവുകൾ പരിഹരിക്കുക, ഉപയോക്തൃ തിരിച്ചറിയലും പ്രവേശനാനുമതികളും സംരക്ഷിക്കുക, ഫലപ്രദമായ പ്രതികരണ-പുനഃസ്ഥാപന സംവിധാനങ്ങൾ നിലനിർത്തുക എന്നിവ ഉൾപ്പെടുന്ന ബഹുതല സുരക്ഷാ സംവിധാനങ്ങളാണ് എംഐടിഎ ആശ്രയിക്കുന്നത്.
പ്രതിരോധ പ്രവർത്തനങ്ങൾക്കായി എഐ ഉപയോഗിക്കാമെങ്കിലും നിലവിലുള്ള സൈബർ സുരക്ഷാ നിയന്ത്രണങ്ങൾക്ക് പകരമായി ഈ സാങ്കേതികവിദ്യയെ കാണാനാകില്ലെന്നും അദ്ദേഹം വ്യക്തമാക്കി.
പുതുമയും സുരക്ഷയും ഒരുപോലെ ഉറപ്പാക്കണം
ദൈനംദിന സേവനങ്ങളിൽ എഐയുടെ ഉപയോഗം വർധിച്ചുവരികയാണ്. രാഷ്ട്രീയ-സ്ഥാപന തലങ്ങളിലെ സമ്മർദങ്ങളും സാങ്കേതികവിദ്യയുടെ വ്യാപകമായ ഉപയോഗത്തിന് പ്രോത്സാഹനം നൽകുന്നുണ്ട്. എന്നാൽ എഐയുടെ വളർച്ചയുടെ വേഗത്തിനനുസരിച്ച് സുരക്ഷാ മുൻകരുതലുകൾ വികസിക്കുന്നുണ്ടോ എന്ന ചോദ്യവും ഉയരുന്നുണ്ട്.
പുതുമയും സുരക്ഷയും പരസ്പരവിരുദ്ധമായ ലക്ഷ്യങ്ങളായി കാണരുതെന്ന് എംഐടിഎ പ്രതിനിധി പറഞ്ഞു.
“എഐയ്ക്ക് വലിയ നേട്ടങ്ങൾ നൽകാൻ കഴിയും. എന്നാൽ അതിന്റെ ഉപയോഗം അപകടസാധ്യതകൾ വിലയിരുത്തിയുള്ളതും കൃത്യമായ നിയന്ത്രണങ്ങൾക്ക് വിധേയവുമായിരിക്കണം,” അദ്ദേഹം വ്യക്തമാക്കി.
എഐ സംവിധാനം കൈകാര്യം ചെയ്യുന്ന വിവരങ്ങളുടെ രഹസ്യസ്വഭാവം, അതിന്റെ ഉപയോഗലക്ഷ്യം, വിവരങ്ങൾ കൈകാര്യം ചെയ്യുന്ന സ്ഥലം, ബാധകമായ സുരക്ഷാ-സ്വകാര്യതാ വ്യവസ്ഥകൾ, മനുഷ്യരുടെ മേൽനോട്ടം, ഉത്തരവാദിത്തം എന്നിവ പരിഗണിക്കേണ്ടതുണ്ട്. ഉയർന്ന അപകടസാധ്യതയുള്ള ഉപയോഗങ്ങൾക്ക് കൂടുതൽ ശക്തമായ സുരക്ഷാ മുൻകരുതലുകൾ ആവശ്യമാണ്.
പ്രശ്നങ്ങൾ ഉണ്ടായശേഷം മാത്രം സുരക്ഷാ നടപടികൾ സ്വീകരിക്കുന്നതിന് പകരം, എഐ സാങ്കേതികവിദ്യ വികസിക്കുന്നതിനൊപ്പം സുരക്ഷാ സംവിധാനങ്ങളും മെച്ചപ്പെടുത്തി അതിന്റെ പ്രയോജനകരമായ ഉപയോഗം ഉറപ്പാക്കുകയാണ് ലക്ഷ്യം.
ഔദ്യോഗിക വിവരങ്ങളുമായും കർശന നിയന്ത്രണങ്ങൾ ആവശ്യമായ സർക്കാർ സേവനങ്ങളുമായും എഐ സംവിധാനങ്ങൾ ഇടപെടാൻ സാധ്യതയുള്ളതിനാൽ പൊതുമേഖലയിൽ ഈ ജാഗ്രതയ്ക്ക് പ്രത്യേക പ്രാധാന്യമുണ്ട്.
സർക്കാർ ജീവനക്കാർ രഹസ്യവിവരങ്ങൾ പങ്കുവയ്ക്കുന്നതിൽ ജാഗ്രത പാലിക്കണം
സർക്കാർ ജീവനക്കാർ ജനറേറ്റീവ് എഐ ഉപകരണങ്ങൾ കൂടുതലായി ഉപയോഗിക്കുന്നത് മറ്റൊരു വെല്ലുവിളി ഉയർത്തുന്നുണ്ട്. രഹസ്യവിവരങ്ങൾ അറിയാതെ തന്നെ ബാഹ്യ സേവനങ്ങളുമായി പങ്കുവയ്ക്കപ്പെടാനുള്ള സാധ്യതയാണത്.
രേഖകളുടെ സംഗ്രഹം തയ്യാറാക്കാനും ഔദ്യോഗിക ആശയവിനിമയങ്ങൾ എഴുതാനും വിവരങ്ങൾ വിശകലനം ചെയ്യാനും പതിവ് ജോലികൾ വേഗത്തിലാക്കാനും സർക്കാർ ജീവനക്കാർ എഐ ഉപകരണങ്ങളെ ആശ്രയിച്ചേക്കാം. എന്നാൽ ഉപയോഗസൗകര്യം ഔദ്യോഗിക വിവരങ്ങൾ കൈകാര്യം ചെയ്യുന്നതുമായി ബന്ധപ്പെട്ട ഉത്തരവാദിത്തങ്ങളിൽനിന്ന് അവരെ ഒഴിവാക്കുന്നില്ല.
ദൈനംദിന ജോലികളിൽ എഐ ഉപയോഗിച്ചാലും സർക്കാർ ഐടി സുരക്ഷാ ചട്ടങ്ങൾ, വിവരപരിപാലന നിബന്ധനകൾ, ഡാറ്റാ സംരക്ഷണ നിയമങ്ങൾ എന്നിവ പാലിക്കേണ്ട ഉത്തരവാദിത്തം ജീവനക്കാർക്കുണ്ടെന്ന് എംഐടിഎ പ്രതിനിധി പറഞ്ഞു.
“എഐയുടെ ഉപയോഗം ഈ ബാധ്യതകളിൽനിന്ന് ജീവനക്കാരെ ഒഴിവാക്കുന്നില്ല,” അദ്ദേഹം വ്യക്തമാക്കി.
കൈകാര്യം ചെയ്യുന്ന വിവരങ്ങളുടെ രഹസ്യസ്വഭാവത്തിനും ഉപയോഗിക്കാൻ അംഗീകാരം നൽകിയ സംവിധാനത്തിനും അനുയോജ്യമായ നിയന്ത്രിത രീതിയിലായിരിക്കണം എഐ സേവനങ്ങളുടെ ഉപയോഗം.
“അംഗീകാരമില്ലാത്ത ബാഹ്യ സേവനങ്ങളിൽ രഹസ്യമായതോ സംരക്ഷിതമായതോ ആയ വിവരങ്ങൾ നൽകാൻ പാടില്ല,” എംഐടിഎ പ്രതിനിധി മുന്നറിയിപ്പ് നൽകി.
എഐയുടെ ഉപയോഗം ഇനിയും വർധിക്കാനിരിക്കുന്ന സാഹചര്യത്തിൽ, വ്യക്തമായ നിയന്ത്രണ സംവിധാനങ്ങൾ, സാങ്കേതിക സുരക്ഷാ മുൻകരുതലുകൾ, ജീവനക്കാർക്കുള്ള ബോധവത്കരണം എന്നിവ സർക്കാർ വിവരങ്ങളുടെ സംരക്ഷണത്തിൽ നിർണായകമായി തുടരുമെന്നും അദ്ദേഹം വ്യക്തമാക്കി